ThinkPadセキュリティソリューション|デバイスとデータを保護する技術

shine
ThinkShieldチップを信頼の起点(RoT)とした検証

ThinkShieldチップを信頼の起点(RoT)とした検証

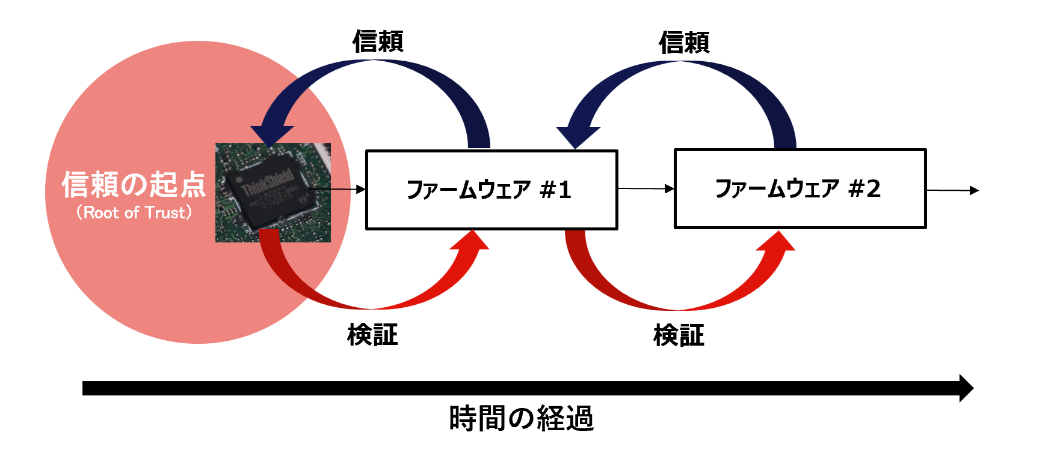
NIST SP800-193では、信頼の鎖というコンセプトに基づいたファームウェアの検証が規定されています。


信頼の鎖とは、当該ソフトウェアやファームウェアが改ざんされていないことを段階を踏んで検証することにより、組み込まれたコードに変更が生じていないことを確認することです。


自己回復ファームウェアが組み込まれたデバイスでは、デバイスの起動時やアップデートの実行時に信頼の起点(Root of Trust)であるThinkShieldチップをスタート地点とする段階的な検証を行うことにより、デバイスのファームウェアの安全性を担保しています。
独自実装により強化された自己回復ファームウェア

独自実装により強化された自己回復ファームウェア

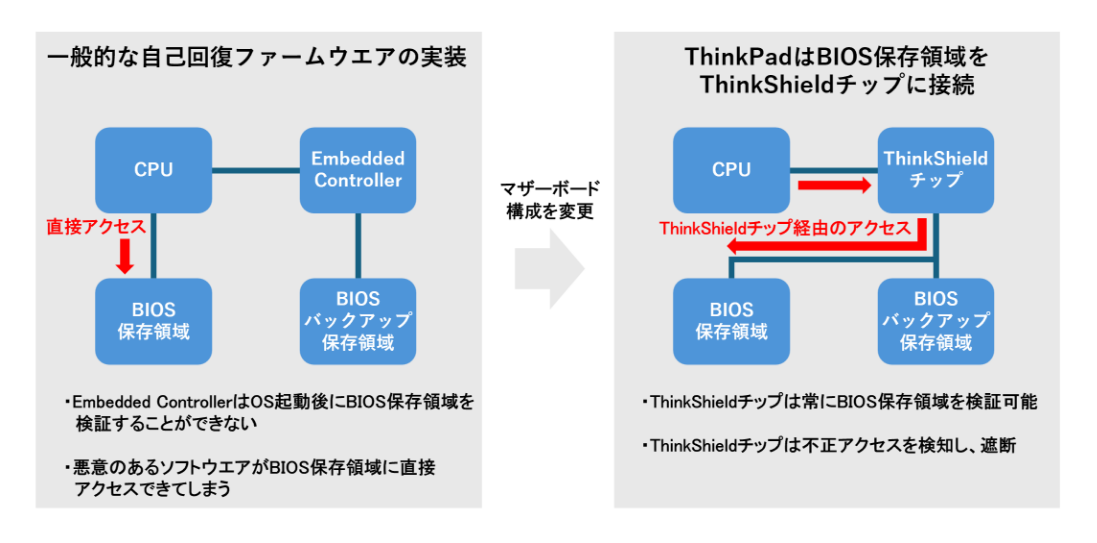
自己回復ファームウェアが実装されたデバイスでは、通常使用されるメインのファームウェア保存領域に加えて、バックアップ用のファームウェア保存領域を備えています。


前項で触れた信頼の鎖(Chain of Trust)による検証によって意図しないファームウェアの改ざんが検知された場合、デバイスはバックアップ領域に検証された上で保存されたバックアップ用のファームウェアを用いて自動的に回復を行います。さらに、ThinkPadの独自実装として、バックアップ領域に加えメインのBIOS保存領域もThinkShieldチップに接続することで、常にBIOS領域を検証することを可能にするとともに、不正アクセスを検知し、遮断することも可能にしています。


また、カスタマイズされたBIOS設定を含むクリティカルデータについても、ThinkPad独自のイノベーティブなBack-to-Bootメカニズムにより、安全性が確認された最終のバックアップへの回復が行われます。


ホワイトペーパー(英語):https://www.lenovo.com/us/en/resources/data-center-solutions/whitepapers/firmware-resiliency-with-lenovo-thinkshield/

入出力デバイス・ポート制御とプライバシーシャッター

入出力デバイス・ポート制御とプライバシーシャッター

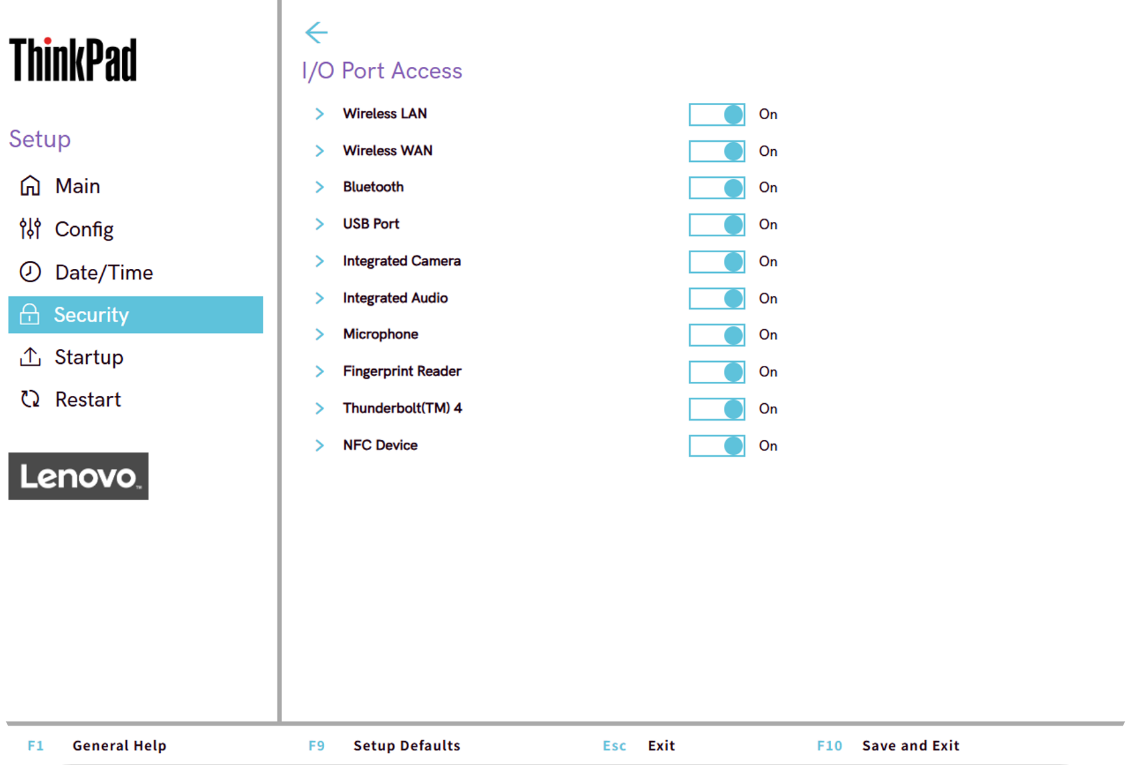
ThinkPad は、BIOS (UEFI) およびハードウェアによる機能として、入出力デバイスやポートを無効にする機能を持っています。ネットワークデバイスやUSBポート、内蔵カメラ、マイクなどをハードウェア的に無効にすることができます。OS 上でのアクセスは不可能になるため、悪意のあるソフトウェアや第三者によるデータ持ち出しなどを防ぐことができます。

入出力デバイス・ポート制御とプライバシーシャッター

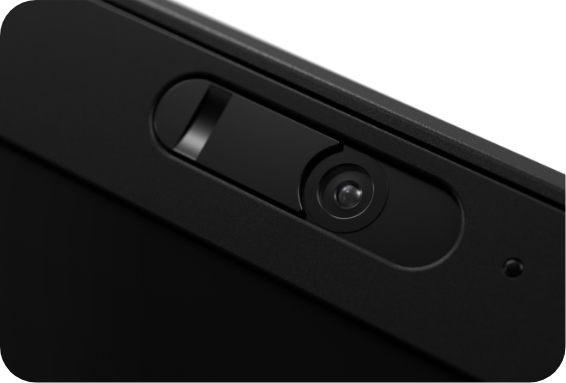
ユーザーのプライバシーを保護するため、内蔵カメラには物理的なプライバシーシャッターがあります。内蔵カメラのレンズの横にあるスライダーカバーで、カメラレンズのカバーを開閉します。

USB Type-C 制限モード

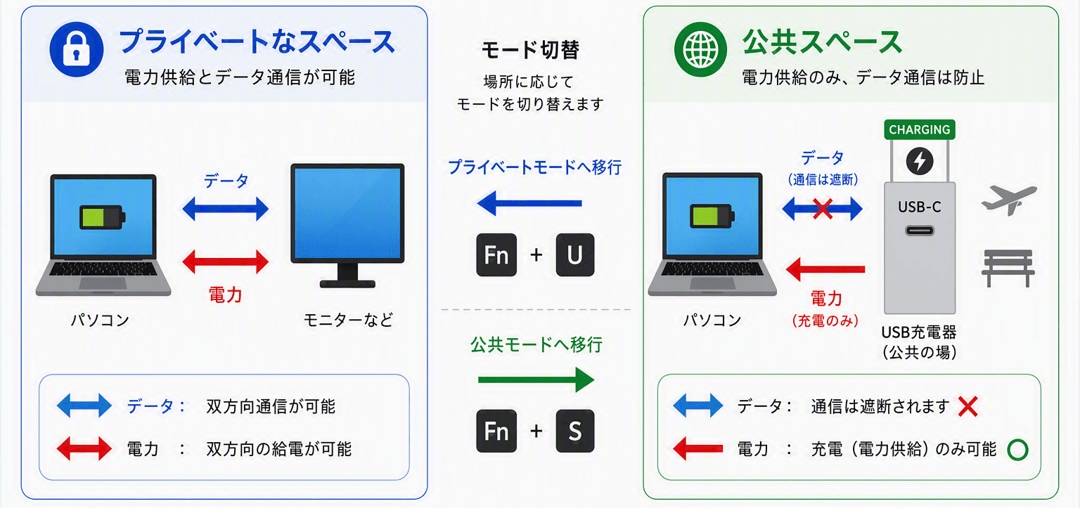
USB Type-C 制限モードは、公共の充電環境でも安心して使えるハードウェアレベルの USB‑C セキュリティ機能です。 USB‑C ポートは充電とデータ通信を同一ポートで提供する非常に利便性の高いインターフェースですが、公共充電環境でUSB‑C を充電に使う場合、データ窃取やマルウェア混入のリスクがあります。


このような攻撃は、従来のソフトウェア対策を回避し、直接デバイス内部に侵入する可能性があるため、企業にとっては情報漏えいや業務停止につながる深刻なリスクとなります。


USB Type-C 制限モードは、こうした公共充電環境におけるリスクを低減するために、ThinkPad に搭載された新しいセキュリティ機能です。本機能を有効にすると、USB‑C ポートのデータ通信ライン(USB3およびUSB2)がハードウェアレベルで無効化され、充電のみが許可されます。これにより、ユーザーは不特定多数が利用する充電器や、信頼できないACアダプタを使用する場合でも、データの窃取やマルウェア侵入を心配することなく充電を行うことができます。操作は非常にシンプルで、ユーザーは充電器を接続する前に Fn+U、続けてFn+S のキー操作を行うだけで、本機能を有効にできます。再起動は不要で、必要に応じて動的にオン・オフを切り替えることが可能です。また、この設定は電源オフ、スリープ、休止状態でも保持されるため、デバイスの状態に関わらず安全な充電が行えます。

USB Type-C 制限モード

USB Type-C 制限モードが有効な状態で、データ通信が可能なUSB‑C デバイス(USBメモリ、ドッキングステーション、USB‑C モニターなど)を接続した場合でも、データ通信は行われません。なお、本機能の影響を受けるのはUSB‑Cポートのみであり、USB Type‑A や HDMI など、他のインターフェースには影響しません。機能の有効・無効状態はユーザーに分かりやすく通知されます。USB Type-C 制限モードは、2024年以降の一部 ThinkPad (主に Intel プラットフォーム)でサポートされており、公共空間での利用が多いモバイルワーカーに対して、ThinkPad ならではの実用的かつ堅牢なセキュリティを提供します。

ベース・カバー開閉検出機能

ベース・カバー開閉検出機能

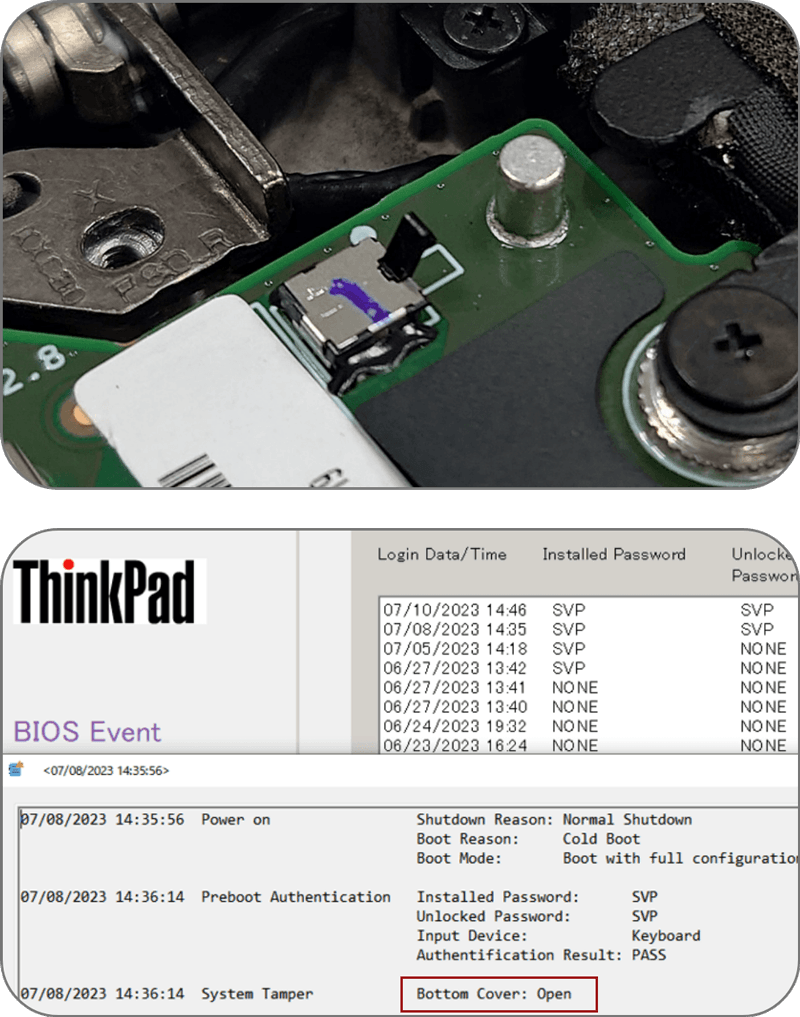
ThinkPadは、第三者に物理的に開閉され、データを 盗まれたり、不正な変更が行われたことを検知するために、ベース・カバー開閉検出機能を搭載しています。


  • 基板上の検出スイッチによりベース・カバーの開閉を検出

  • IT管理者による検査と管理者パスワードによるロック解除が行われるまで起動を抑制

  • BIOSイベントログに記録

  • ThinkShield Firmware Assuranceによるリモートでの監視機能
    ご参考: ThinkShield Firmware Assurance

ThinkShield secure wipe (NIST SP 800-88 対応)

ThinkShield secure wipe (NIST SP 800-88 対応)

廃棄されたPCや記憶装置から重要なデータが抜き取られる事件が年々増加傾向にあります。データのセキュリティやプライバシーに対する意識が高まるにつれ、PCメーカーはPCに組み込まれたストレージ・デバイス上のデータを安全かつ完全に消去する手段を提供することが求められています。


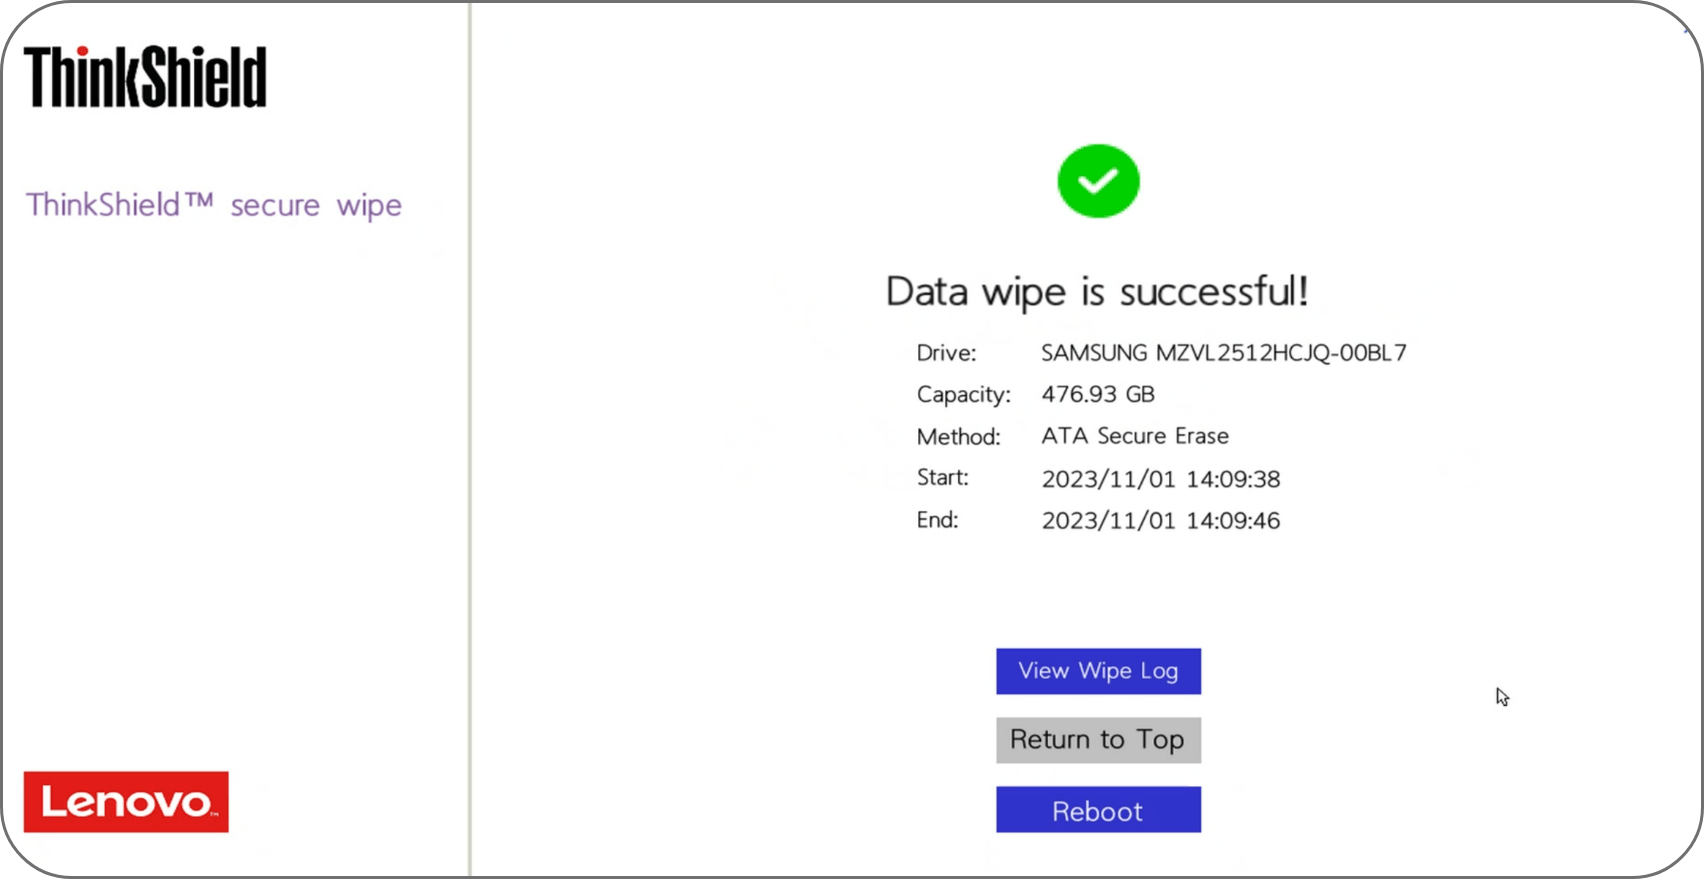
ThinkShield secure wipe は、BIOS (UEFI) に組み込まれたユーティリティ・プログラム(UEFIアプリケーション)です。PCに内蔵されたストレージに保存されているすべてのコンテンツを消去する機能を提供します。ユーザーは、必要に応じてリストからPurge/Clearなどの消去アルゴリズムを選択できます。ThinkShield secure wipe は、NIST SP 800-88 Revision 1 - Guidelines for Media Sanitization に準拠しています。

多様なニーズに応える起動前ユーザー認証

多様なニーズに応える起動前ユーザー認証

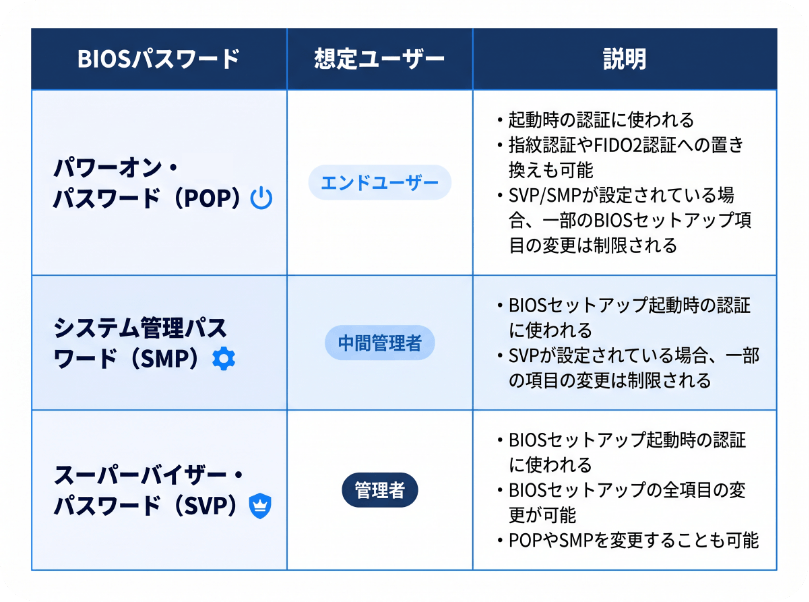
BIOS (UEFI) では、管理者、エンドユーザー、そしてその中間に位置する中間管理者という役割を想定し、用途と権限レベルに応じた3種類のパスワードを提供しています。

これらの従来のBIOS (UEFI) パスワードに加え、より多様化するお客様の運用要件やセキュリティポリシーに対応するため、複数のプリブート認証方式を提供しています。パスワードに依存した従来の運用に加え、より強固で柔軟な認証手段を選択できる点が特長です。


証明書ベース認証

デジタル署名証明書を用いたBIOSの認証および管理が可能です。パスワードに起因する「失念」「共有」「漏えい」といった課題を軽減し、証明書(鍵)に基づいて管理操作の正当性を検証することで、BIOS設定の変更やアクセスを厳密に制御します。これにより、より安全かつスケーラブルなBIOS管理を実現します。


FIDO2デバイス認証

FIDO2対応デバイスによる強固な認証をプリブート環境で提供します。パスワードレス認証を実現することで、セキュリティレベルを高めつつ、ユーザーの利便性向上にも貢献します。


指紋認証

利便性を損なうことなくプリブートおよびサインイン体験を最適化します。指紋データはデバイス内部に安全に保持され、外部に送信・保存されることはないため、情報漏えいのリスクを抑えながら快適な認証を提供します。


さらに、ThinkShieldパートナーであるAbsolute社との協業により、リモートスーパーバイザーパスワード管理機能を提供しています。本機能は、リモートコンソールから管理下にある複数のThinkPadのスーパーバイザーパスワードを一元的に管理できるものであり、大規模環境における運用負荷の軽減とセキュリティ管理の高度化を実現します(有償機能)。