セキュリティポリシー|ThinkPadの設計・開発を支えるSecure by Designへの取り組み

shine
レノボのセキュリティポリシーと組織

セキュリティポリシーと組織

レノボはコーポレート・ポリシーの#21に最優先のポリシーの一つとして、お客様に高いセキュリティ水準を備えた製品をお届けすることをお約束しています。


コーポレートポリシー #21 ― レノボ製品セキュリティポリシー

「レノボは、業界標準を満たす、あるいはそれを上回る高いセキュリティ水準を備えた製品を提供することをお約束します。お客様が レノボ製品を安心してご利用いただけるよう、データを保護するための仕組みを備えるとともに、第三者による悪意ある、または不正な利用や攻撃に起因するセキュリティリスクを最小限に抑えるよう設計されています。」


レノボでは、Product Security Office (PSO) が発行する Lenovo セキュア開発ライフサイクル(Lenovo Secure Development Lifecycle: LSDL)に基づき、セキュリティ対策を製品開発の最終段階だけで実施するのではなく、企画・設計の初期段階から継続的に組み込むこと(セキュア・バイ・デザイン)を重視しています。


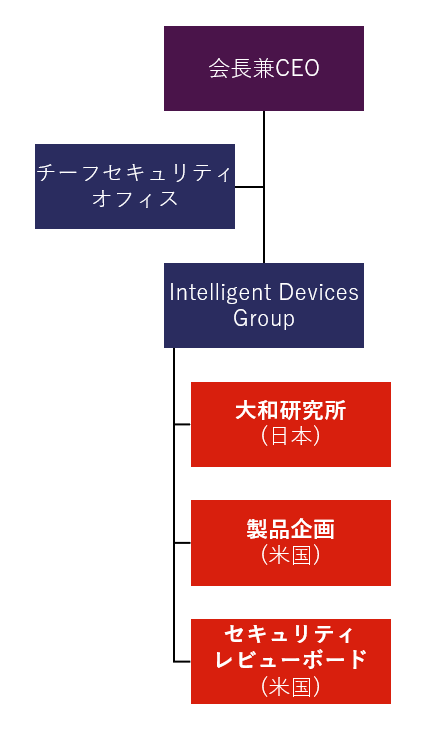
ThinkPadの開発の拠点は日本の大和研究所です。開発チームはソフトウェアのセキュリティレビューを管轄しているセキュリティレビューボードや他の関係するチームと緊密に協力しながら、ソフトウェア開発がセキュアに行われているかのプロセス改善、レビューを継続的に受けています。
マトリックス組織によるセキュア・バイ・デザインの実現

マトリックス組織による
セキュア・バイ・デザインの実現

ThinkPadの開発は日本の大和研究所が中心地です。ThinkPadの開発には様々なチームが関わっています。ハードウェア開発、機構開発、PCを構成する各種デバイスを担当するサブシステム開発、ソフトウェア開発、品質保証などです。


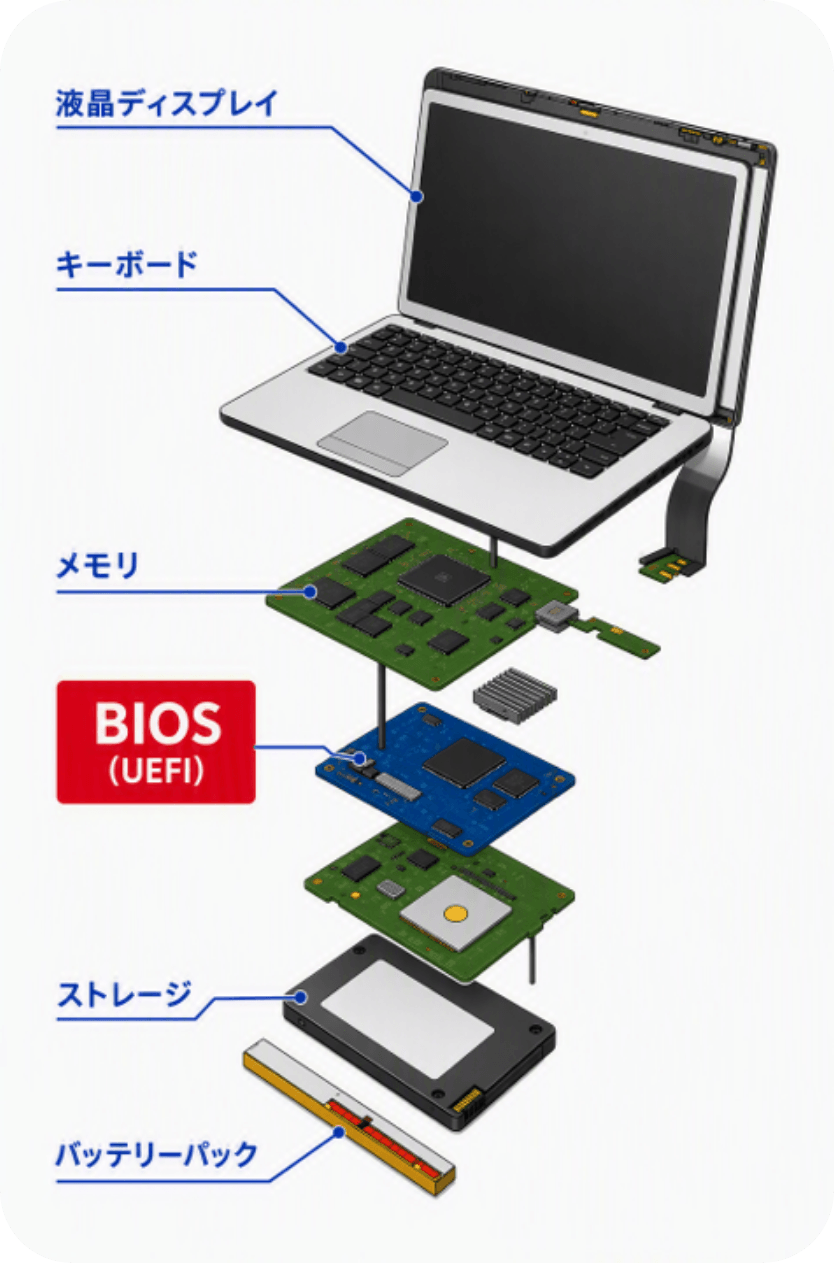
PCは多数のパーツやデバイスから構成されていますが、セキュリティの観点では、その中心となるのはソフトウェアです。その中でも OS からクラウドに至るレイヤー (OS‑to‑Cloud) は、OS 自身や ThinkShield パートナーをはじめとする各種セキュリティソフトウェアによって保護されています。一方で、PC の信頼性と安全性を根本から支えているのが、Below‑the‑OS (OS下層) に位置する BIOS (UEFI) です。 BIOS (UEFI) はその重要度にもかかわらず、一般的なOS上のセキュリティソフトでは直接保護できないレイヤーです。この BIOS を確実に守ることこそが、PC セキュリティにおいて最も重要な基盤となります。


BIOS (UEFI) の開発は大和研究所のファームウェア開発チームによって行われています。ファームウェア開発チームは下記のように製品横断のセキュリティソリューションの企画・進捗管理に責任を持つ製品企画、ソフトウェアのセキュリティ管理・レビューの専門家チームであるセキュリティレビューボードとの緊密な協力により、セキュア・バイ・デザインを実現しています。